AI privata e AI sovrana: gli strati di controllo di un sistema
Privata dice chi accede, sovrana dice chi decide su ogni strato. Sei strati da esaminare, due modalità di installazione e una scheda per sapere quale rischio è stato accettato e da chi.
In sintesi. Privata e sovrana indicano garanzie diverse: la prima riguarda chi può accedere al sistema e ai dati, la seconda chi ha l'ultima parola su ciascuno strato che lo compone. Un'installazione in cloud riservato è privata e resta soggetta alle decisioni e alla giurisdizione del fornitore. Anche l'accesso al modello è uno strato, come ha mostrato la sospensione di due modelli di frontiera nel giugno 2026. L'obiettivo è far coincidere il livello di controllo con la classe del dato e sapere chi ha approvato il rischio residuo.
Nelle conversazioni con i clienti le parole privata e sovrana, riferite all'intelligenza artificiale, vengono usate quasi sempre come sinonimi. Un fornitore propone un'istanza dedicata in un data center europeo e la chiama AI sovrana, un altro installa un modello aperto su un server del cliente e la chiama AI privata, e chi deve approvare la spesa ha l'impressione che si tratti della stessa garanzia con due nomi.
Le due parole descrivono cose diverse, perché privata indica chi può accedere al sistema e ai dati che elabora, mentre sovrana indica chi ha l'ultima parola su ciascuno degli strati che lo compongono, compresi quelli che l'azienda non vede. Un sistema può essere del tutto privato e dipendere, per continuare a funzionare, da decisioni prese altrove, e la differenza emerge di solito nel momento meno opportuno.
Gli strati di un sistema AI
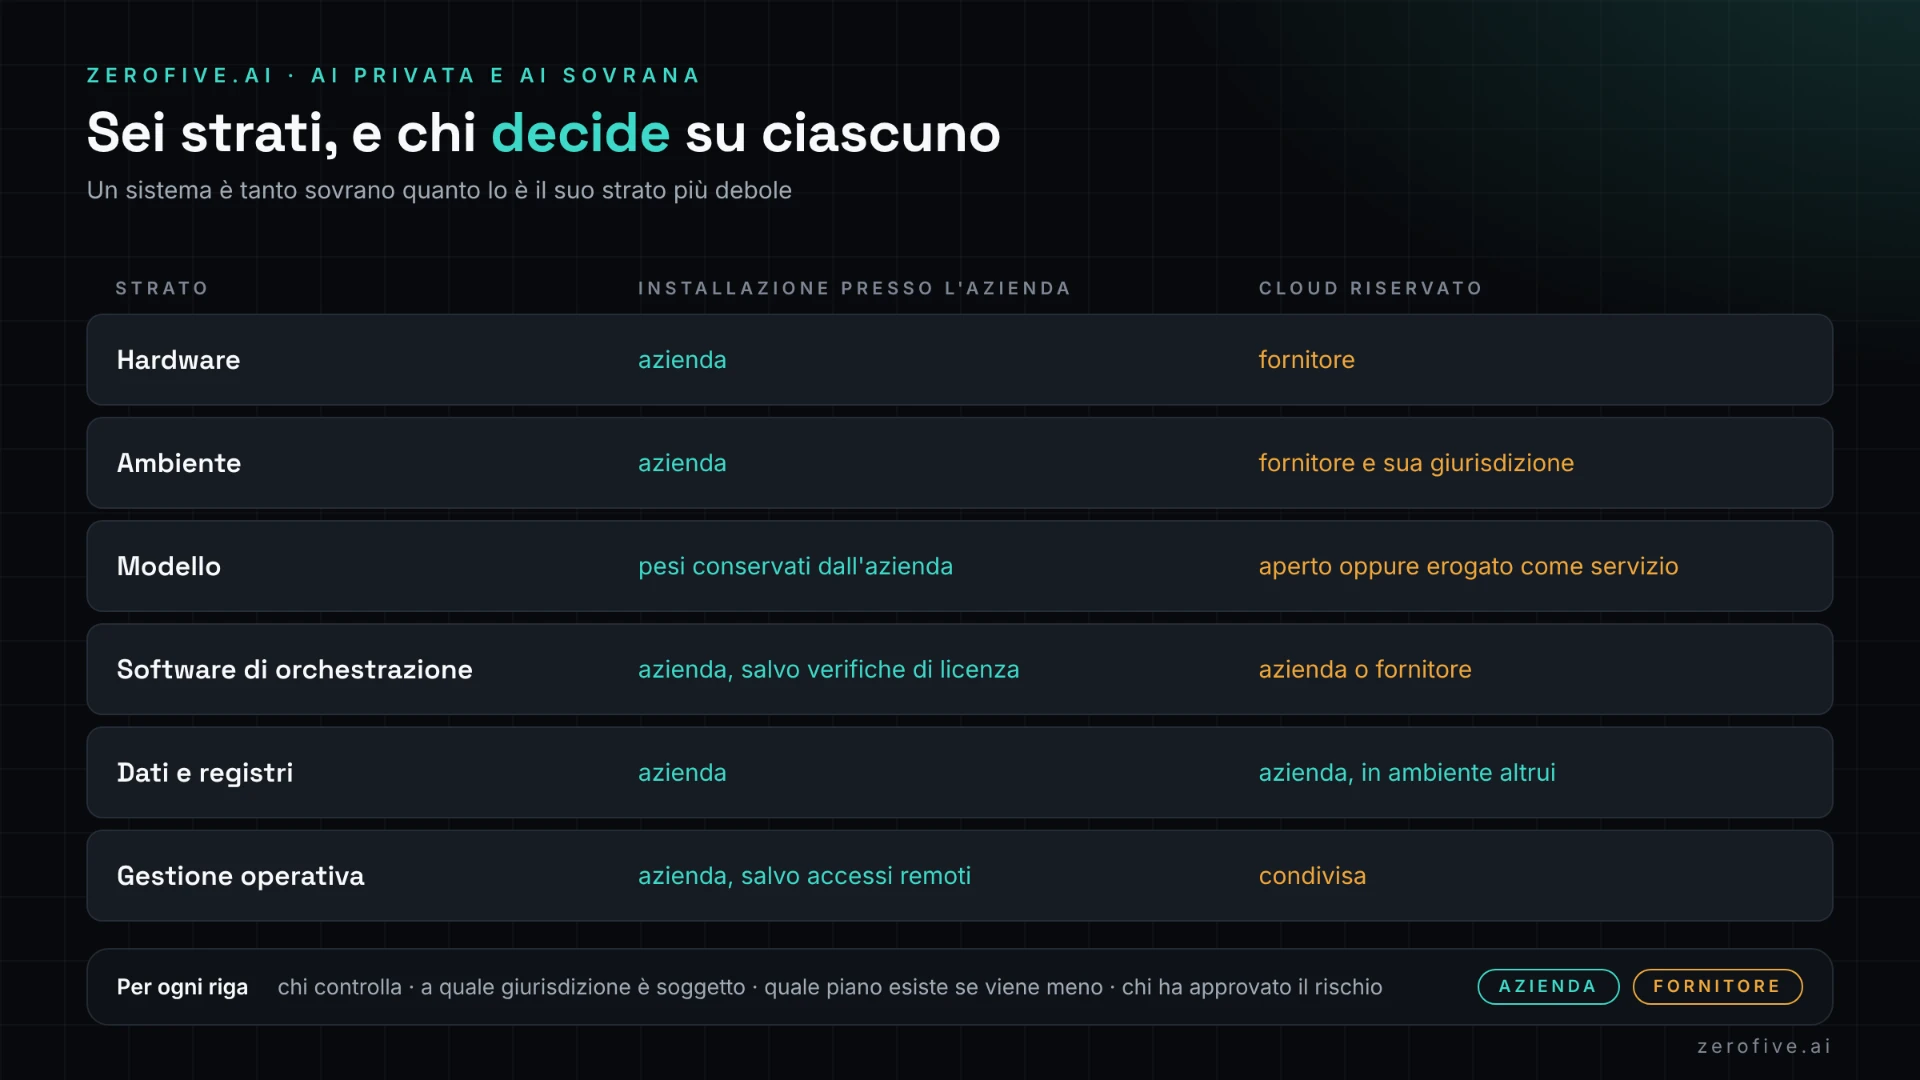
Per capire quanto controllo si ha conviene scomporre il sistema e chiedersi, strato per strato, chi decide. Quelli che usiamo nelle nostre valutazioni sono sei.
- L'hardware, cioè processori grafici e server, e chi ne è proprietario.
- L'ambiente in cui gira, che può essere un locale dell'azienda, un data center in affitto o una regione di un fornitore cloud.
- Il modello, con la sua licenza e con la possibilità o meno di conservarne una copia.
- Il software che orchestra richieste, agenti e connettori.
- I dati, sia quelli inviati al modello sia i registri di ciò che ha risposto.
- La gestione operativa, ovvero chi installa gli aggiornamenti e chi può entrare per la manutenzione.
Su ciascuno strato la risposta può essere l'azienda, un fornitore soggetto al diritto europeo, un fornitore soggetto al diritto di un altro paese. Un sistema è tanto sovrano quanto lo è il suo strato più debole, e saperlo non obbliga a portare tutto in casa, obbliga a sapere quale strato si è scelto di non controllare e che cosa succede se viene meno.
Le due modalità di installazione
Semplificando, le architetture che vengono proposte alle aziende italiane ricadono in due famiglie. Nella prima l'infrastruttura è fisicamente presso il cliente, dimensionata sui carichi previsti, con modelli aperti di cui l'azienda conserva i pesi. Tutti gli strati sono governati dall'organizzazione, che in cambio si assume l'investimento iniziale, il rischio di aver sbagliato il dimensionamento e la necessità di avere, o di acquistare, le competenze per gestirla.
Nella seconda il sistema gira in un ambiente cloud riservato al cliente. I dati non vengono condivisi con altri, la capacità cresce quando serve e il costo è distribuito nel tempo, però hardware e ambiente restano del fornitore, che ne decide la disponibilità e che risponde alle autorità del proprio paese.
Nessuna delle due è migliore in assoluto, e molte organizzazioni finiscono per usarle entrambe su classi di dati diverse. Il confronto tra le opzioni è trattato per esteso in on-premise, cloud o API, mentre i criteri per scegliere tra modelli aperti e proprietari sono in LLM proprietari o open source.
La giurisdizione del fornitore
Il luogo in cui i dati vengono elaborati e il diritto a cui è soggetto chi li elabora sono due informazioni distinte, e la seconda è quella che più spesso manca nelle schede tecniche. Il CLOUD Act statunitense del 2018 consente alle autorità di quel paese di chiedere a un fornitore soggetto alla loro giurisdizione i dati di cui ha il controllo, a prescindere da dove siano conservati. Lo abbiamo visto nel dettaglio parlando dell'EU Data Boundary.
Il CLOUD Act è l'esempio più citato e non è l'unico. Ogni fornitore porta con sé le regole del paese in cui ha sede, e un'azienda che opera in più mercati può trovarsi a dover rispettare obblighi di localizzazione che cambiano da uno all'altro. La scelta dell'ambiente modifica quindi anche gli adempimenti, a partire dalle clausole sul rientro dei dati alla fine del contratto.
Né il GDPR né la NIS2 impongono, in via generale, di elaborare i dati in Italia. Tenere certi dati dentro un perimetro nazionale è una decisione di rischio che l'azienda prende e motiva, come abbiamo scritto in tutelare il dato nell'uso dell'AI.
Quale framework serve davvero alla tua azienda?
L'AI Rating misura la maturità sulle quattro aree del modello e indica da dove partire, con priorità e sforzo stimato.
Avvia il tuo AI RatingL'accesso al modello nel tempo
C'è uno strato a cui fino a poco tempo fa pochi pensavano, ed è la disponibilità del modello nel tempo. Il 12 giugno 2026 Anthropic ha ricevuto dal governo statunitense una direttiva di controllo delle esportazioni che vietava l'accesso a due suoi modelli ai cittadini stranieri, e per poterla rispettare li ha disattivati per tutti i clienti, come spiega la nota dell'azienda. L'accesso è tornato il 1° luglio, dopo la revoca del provvedimento, e per quasi tre settimane chi aveva costruito un processo su quei modelli ha dovuto ripiegare su altro.
L'episodio non dice nulla sulla qualità di quel fornitore e dice molto sulla natura del rapporto. L'accesso a un modello erogato come servizio è una concessione che può essere modificata da soggetti estranei al contratto, e l'ambiente in cui il modello gira, per quanto privato, non cambia questo fatto.
Un modello aperto di cui l'azienda conserva i pesi non può essere ritirato: può invecchiare, e sarà meno capace di quelli di frontiera, però tra un anno farà esattamente ciò che fa oggi. Per i processi in cui la continuità conta più della prestazione massima è un argomento che pesa, e che va messo accanto a quelli sul rischio di dipendenza tecnologica.
Il controllo operativo
Anche un sistema installato in casa può avere strati che l'azienda non governa. Il fornitore che entra da remoto per la manutenzione, il componente software che verifica la licenza collegandosi a un servizio esterno, l'aggiornamento automatico che sostituisce un modello con la versione successiva senza che nessuno abbia ripetuto le prove.
Sono dettagli che in una valutazione tecnica passano in fretta e che, in un'ispezione o in un contenzioso, diventano la sostanza. Tra i controlli che chiediamo c'è sempre un registro di tutte le comunicazioni in uscita dal sistema, perché un'installazione dichiarata isolata che apre connessioni verso l'esterno è più frequente di quanto si pensi, e spesso è il risultato di una configurazione predefinita che nessuno ha rivisto.
Lo stesso registro serve nel caso opposto, quando l'azienda decide di affiancare ai modelli interni un modello esterno più potente per alcune attività. La decisione è legittima a patto che si sappia quali richieste escono, con quali dati e verso quale destinazione.
Una scheda per ogni sistema
Lo strumento che proponiamo è una tabella con una riga per strato. Per ognuno si annota chi lo controlla, a quale giurisdizione è soggetto e quale piano esiste se quel soggetto viene meno o cambia le condizioni. Compilarla richiede un paio d'ore insieme al fornitore, ed è raro che al primo tentativo tutte le caselle abbiano una risposta.
La scheda non serve a ottenere la sovranità completa, che per la maggior parte delle organizzazioni sarebbe uno spreco. Serve a far coincidere il livello di controllo con la classe del dato e con la criticità del processo. Un assistente per la redazione di testi di marketing può dipendere serenamente da un servizio esterno, mentre un sistema che elabora dati sanitari o segreti industriali merita una riga compilata con molta più cura.
Con la scheda in mano cambia anche la conversazione in consiglio di amministrazione. Chiedere se l'AI dell'azienda è sicura produce una rassicurazione generica. Chiedere quali strati non sono sotto controllo, e chi ha approvato quel rischio, produce un nome e una data.
Nell'AI Rating queste verifiche stanno nella dimensione Risk, e nel nostro percorso a gate vengono chiuse prima dell'autorizzazione al rilascio. Per compilare la scheda sui vostri sistemi potete fissare un incontro di valutazione o scriverci a hello@zerofive.ai.