Identità degli agenti AI: delega, credenziali e mandato
Molti agenti operano con le credenziali di chi li ha configurati, e nei registri sono indistinguibili da quella persona. Che cosa cambia con deleghe a tempo, mandati verificabili e portafoglio europeo di identità.
In sintesi. Gran parte degli agenti AI in uso si autentica con le credenziali di una persona o con utenze condivise, per cui i sistemi non distinguono l'azione dell'agente da quella di chi lo ha delegato. Gli standard si stanno muovendo verso credenziali emesse per un compito, con perimetro stretto e scadenza breve, accompagnate da un mandato verificabile. Il portafoglio europeo di identità digitale potrebbe offrire una base pubblica a queste deleghe. Nel frattempo il lavoro è organizzativo: censire gli agenti, dare loro identità proprie e scrivere per ciascuno la delega.
Gli agenti AI che stanno entrando nelle aziende leggono la posta, aprono ticket, aggiornano il CRM, in qualche caso inviano ordini a un fornitore. Per farlo si autenticano sui sistemi, e nella grande maggioranza delle installazioni che vediamo lo fanno con le credenziali della persona che li ha configurati, oppure con un'utenza di servizio condivisa tra più agenti e creata per l'occasione.
Dal punto di vista del sistema che riceve la richiesta, in entrambi i casi è impossibile distinguere l'azione compiuta dalla persona da quella compiuta dall'agente al suo posto. Il registro degli accessi riporta lo stesso nome, la stessa ora plausibile, gli stessi permessi. Chi si occupa di sicurezza lo considera un rischio noto, e chi si occupa di responsabilità lo scopre di solito più tardi, quando deve ricostruire chi ha fatto che cosa e su mandato di chi.
Agire per conto di qualcuno
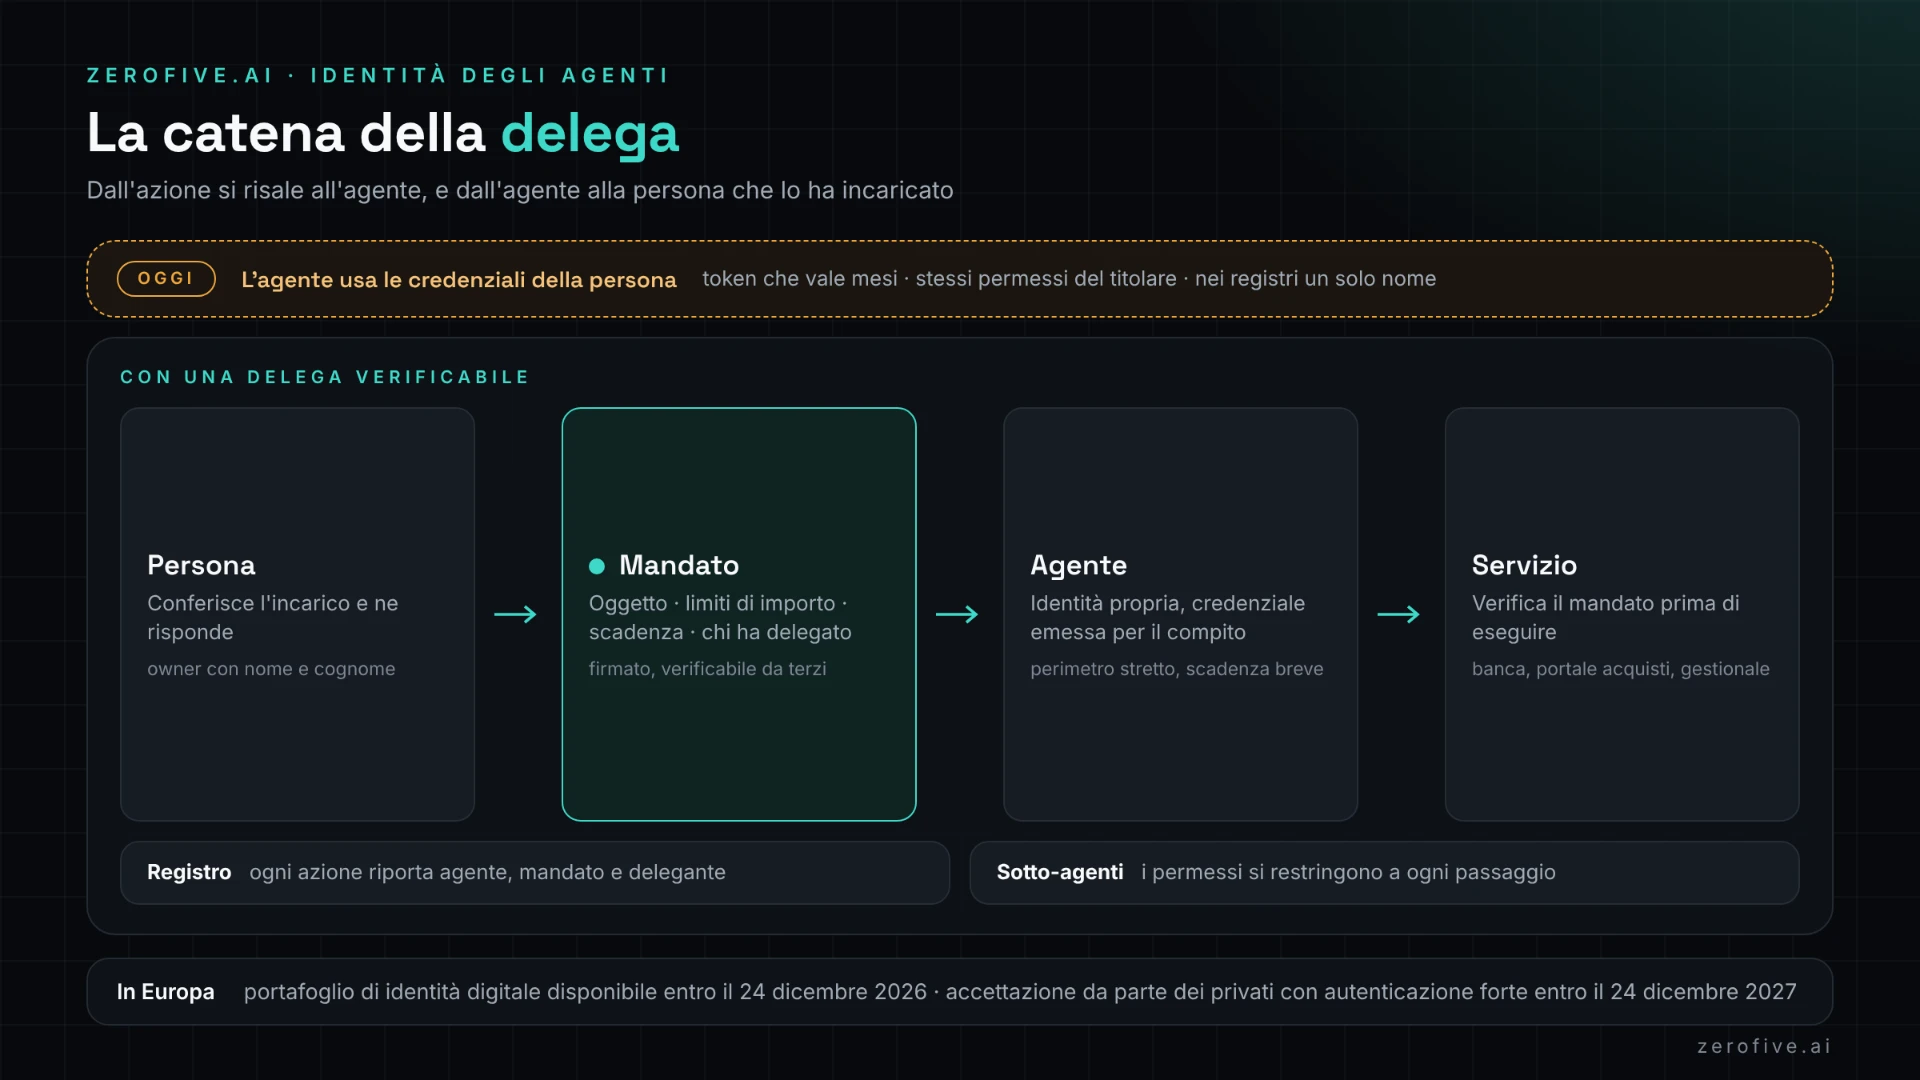
Quando una persona usa un'applicazione, l'identità è una sola. Quando un agente agisce, le identità in gioco sono almeno due, quella dell'agente e quella della persona o dell'organizzazione per conto della quale opera, e tra le due c'è un rapporto di delega che ha un oggetto, un limite e una durata.
I protocolli con cui oggi si gestiscono accessi e autorizzazioni sono stati pensati per il primo caso. La OpenID Foundation, l'ente che mantiene lo standard usato da gran parte dei servizi online per l'autenticazione, ha pubblicato il 7 ottobre 2025 un documento dedicato al tema, Identity Management for Agentic AI, in cui riconosce che gli strumenti attuali coprono gli agenti semplici che operano dentro un solo dominio e lasciano scoperti quelli che attraversano più organizzazioni, lavorano in modo asincrono o hanno un'autonomia elevata.
Tra i problemi elencati nel documento ce ne sono alcuni che un'azienda incontra molto presto. L'agente che si presenta come se fosse l'utente, senza dichiarare di essere un agente. La delega che passa da un agente a un sotto-agente senza che i permessi si restringano a ogni passaggio. La frammentazione delle identità, quando ogni fornitore costruisce un proprio sistema e l'azienda si ritrova con tanti registri quante sono le piattaforme adottate.
Le credenziali permanenti
Il difetto più diffuso riguarda la durata. Una persona che affida un compito a un collega gli dà accesso a quello che serve per quel compito e per il tempo necessario. Un agente riceve invece, quasi sempre, un token che vale mesi e che apre tutto ciò che la persona può aprire.
La direzione verso cui si muovono gli standard è opposta. Le credenziali vengono emesse per un compito specifico, con un perimetro stretto e una scadenza breve, e portano con sé l'indicazione di chi ha delegato. Alla fine del compito non resta nulla da revocare, perché la credenziale è già scaduta.
Si tratta dello stesso principio del privilegio minimo che i responsabili della sicurezza applicano da anni alle utenze umane, portato a un soggetto che lavora molto più in fretta e non si accorge quando sta facendo qualcosa di insolito.
Il mandato come documento
Accanto al problema tecnico ce n'è uno giuridico. Se un agente conclude un acquisto, accetta condizioni contrattuali o invia una comunicazione a un cliente, qualcuno ne risponde, e per stabilire chi serve una traccia di ciò che era stato autorizzato.
Nel diritto civile la figura esiste da sempre e si chiama mandato. Ciò che manca è la sua forma digitale verificabile: un oggetto che dica quale persona ha incaricato quale agente, di fare che cosa, entro quale importo e fino a quando, e che il sistema ricevente possa controllare prima di eseguire. Senza quell'oggetto la prova della delega è una configurazione dentro una piattaforma, che il fornitore può modificare e che nessun terzo può verificare.
Per un'azienda questo ha conseguenze immediate sul modello organizzativo. La policy AI di seconda generazione che descrive che cosa un sistema può fare da solo ha bisogno di un punto in cui quei limiti vengono applicati e registrati, e l'identità dell'agente è quel punto. Lo stesso vale per il principio che nessun agente va in produzione senza un owner: il nome del responsabile deve comparire nella delega, oltre che nell'organigramma.
Quale framework serve davvero alla tua azienda?
L'AI Rating misura la maturità sulle quattro aree del modello e indica da dove partire, con priorità e sforzo stimato.
Avvia il tuo AI RatingL'identità digitale europea e il portafoglio
In Europa c'è un'infrastruttura che potrebbe dare a queste deleghe una base pubblica. Il regolamento eIDAS 2, Regolamento (UE) 2024/1183, obbliga ogni Stato membro a mettere a disposizione almeno un portafoglio di identità digitale entro il 24 dicembre 2026, e in Italia il percorso passa dall'IT-Wallet. Entro il 24 dicembre 2027 dovranno accettarlo, quando è l'utente a chiederlo, anche i soggetti privati che per legge o per contratto sono tenuti all'autenticazione forte in settori come banche, energia, trasporti, sanità e telecomunicazioni, con l'esclusione delle micro e piccole imprese, come stabilisce l'articolo 5 septies.
Il portafoglio nasce per le persone e per le imprese. Contiene attributi verificabili, emessi da fonti autorevoli, che il titolare presenta a chi li richiede scegliendo che cosa mostrare. Portare lo stesso meccanismo alla delega verso un agente è un passo che la norma non prevede in modo esplicito e che diversi gruppi di lavoro stanno esplorando: la persona firma con il proprio portafoglio un mandato limitato, l'agente lo presenta al servizio, il servizio lo verifica senza dover conoscere la piattaforma su cui l'agente gira.
Non è ancora uno standard, ed è prudente trattarlo come una direzione. Chi progetta oggi l'accesso dei propri agenti ai sistemi aziendali fa bene comunque a tenerla presente, perché tra un anno i clienti e i fornitori avranno in mano uno strumento con cui firmare deleghe, e i sistemi che sapranno riceverle partiranno in vantaggio.
Gli agenti che spendono
Il caso che rende urgente la questione è il pagamento. I circuiti e le grandi piattaforme stanno pubblicando protocolli per consentire a un agente di completare un acquisto, e nel più discusso, l'Agent Payments Protocol presentato da Google nel settembre 2025, l'elemento portante è una catena di mandati firmati che prova che cosa l'utente ha autorizzato e accompagna la transazione.
Nelle discussioni tra addetti ai lavori si spinge lo sguardo più avanti, verso agenti molto piccoli che acquistano singoli servizi da altri agenti con micropagamenti. È una prospettiva che oggi appartiene più alla ricerca che ai piani industriali. Il nodo che pone è però già presente in ogni azienda che ha dato a un agente una carta virtuale o l'accesso a un portale di acquisto: quale limite di spesa ha, chi lo ha fissato, dove è scritto.
Il lavoro che si può fare adesso
In attesa che gli standard si consolidino, gran parte del lavoro è organizzativo e non dipende da alcun fornitore.
- Censire gli agenti in uso e, per ciascuno, con quale identità si presenta ai sistemi.
- Sostituire le credenziali personali con identità dedicate all'agente, distinguibili nei registri.
- Ridurre la durata e il perimetro dei token, partendo dai sistemi che contengono dati personali o muovono denaro.
- Scrivere per ogni agente la delega, con oggetto, limiti, scadenza e nome di chi l'ha conferita.
- Verificare che i log permettano di risalire dall'azione all'agente e dall'agente alla persona.
Il primo punto è spesso il più faticoso, perché molti agenti sono stati attivati da singoli colleghi dentro strumenti già acquistati, e non compaiono in alcun inventario. È il motivo per cui il registro dei sistemi AI dovrebbe avere, per gli agenti, un campo in più dedicato all'identità con cui operano.
Nell'AI Rating queste verifiche ricadono nella dimensione Risk, e sono tra quelle che più spesso bloccano la classe anche in organizzazioni tecnicamente avanzate, perché un agente ben costruito che agisce con l'identità di qualcun altro è un sistema di cui non si può dimostrare il controllo. Sul perimetro entro cui un agente può muoversi c'è l'articolo su quattro livelli e un perimetro di delega, e per verificare la situazione dei vostri agenti potete avviare un AI Rating o fissare un incontro di valutazione.